

Preview 3 out of 25 pages
Exam (elaborations)
C706 Practice Exam from Assessment Questions and Answers with Verified Solutions
Preview 3 out of 25 pages
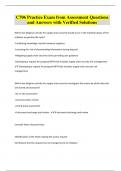
Which due diligence activity for supply chain security should occur in the initiation phase of the software acquisition life cycle? -Facilitating knowledge transfer between suppliers -Lessening the risk of disseminating information during disposal -Mitigating supply chain security risk by providing user guidance -Developing a request for proposal (RFP) that includes supply chain security risk management - -Developing a request for proposal (RFP) that includes supply chain security risk management
Document information
- Uploaded on
- January 15, 2024
- Number of pages
- 25
- Written in
- 2023/2024
- Type
- Exam (elaborations)
- Contains
- Questions & answers
$12.99
Wrong document? Swap it for free
Within 14 days of purchase and before downloading, you can choose a different document. You can simply spend the amount again.
Written by students who passed
Immediately available after payment
Read online or as PDF
Reputation scores are based on the amount of documents a seller has sold for a fee and the reviews they have received for those documents. There are three levels: Bronze, Silver and Gold. The better the reputation, the more your can rely on the quality of the sellers work.

