
Samenvatting Security Essentials
Beveiligingsmaatregelen: Informatiebeveiliging:
Informatiebeveiliging is het treffen en onderhouden van een samenhangend pakket
maatregelen om de betrouwbaarheid van de informatievoorziening te waarborgen.
Dit samenhangende pakket bevat de volgende soorten maatregelen:
Organisatorisch
Logische
Fysieke
Preventief
Detectief
Repressief
Correctief
Dit alles samen in gebruik met de BIV factoren.
Deze factoren moet je waarborgen
Hierbij maak je gebruik van P, D, C, A
Plan, Do, Check, Act
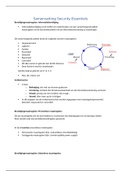
Incidentcyclus
4 fases
o Bedreiging: iets wat zou kunnen gebeuren
o Verstoring: Incident dat de betrouwbaarheid van de informatievoorziening verstoort
o Schade: gevolg van een incident, dat vraagt…
o Herstel: alles weer op de rit krijgen
In alle stappen van de incidentcyclus kan worden ingegrepen met maatregelen(preventief,
detectief, responsief en correctief)
Beveiligingsmaatregelen: Preventieve maatregelen:
Dit zijn maatregelen die tot doel hebben te voorkomen dat bedreigingen tot verstoringen leiden.
Deze worden ook wel eerstelijnsmaatregelen genoemd.
Er zijn 2 soorten preventieve maatregelen
Permanente maatregelen (bijv. onbrandbare vloerbedekking)
Getriggerde maatregelen (bijv. Uninterruptible power supply)
Beveiligingsmaatregelen: Detectieve maatregelen:
,Dit zijn maatregelen die vaststellen of een bedreiging zich manifesteert bij een daarvoor kwetsbaar
object.
Aan detectieve maatregelen moeten acties worden gekoppeld om iets te doen met wat er
gedetecteerd is.
Een voorbeeld is logging van het netwerk, als er apart verkeer overheen gaat, automatisch
het netwerk uitschakelen.
Dit kan steeds vaker geautomatiseerd plaatsvinden
Voorbeelden zijn:
Malwarescanners
Rookdetectors
Intrusion-detectie
Beveiligingsmaatregelen: Responsieve maatregelen:
Responsieve (repressieve) maatregelen hebben tot doel de negatieve invloed van een gedetecteerde
verstoring te minimaliseren indien de preventieve maatregelen de verstoring niet hebben kunnen
voorkomen.
Dit houdt in:
Het verwijderen of neutraliseren van malware
Het melden van een datalek aan betrokkenen
Het offline brengen van een netwerksegment op het moment dat hier een groot
beveiligingslek heeft plaatsgevonden.
Beveiligingsmaatregelen: Correctieve maatregelen:
Deze richten zich op het herstellen van de objecten die bij een incident verstoord of beschadigd zijn.
In feite zijn dit onderhouds- of beheermaatregelen. Afhankelijk van de bestaande maatregelen is de
schade beperkt of zeer groot.
Voorbeeld uit de presentatie:
Mooi plaatje uit de
presentatie
,Beveiligingsmaatregelen: Organisatorisch:
Organisatorische maatregelen hebben betrekking op de organisatie als geheel:
Formuleren van beveiligingsbeleid, richtlijnen en procedures.
Functiescheiding en interne controle ter voorkoming van fraude
Opleiding en voorlichting ter verbetering van beveiligingsbewustzijn.
Een portier bij de hoofduitgang
Beveiligingsmaatregelen: Logisch:
Logische maatregelen zijn maatregelen die geprogrammeerd zijn in de programmatuur:
Login/wachtwoorden authenticatie in besturingssysteem
Encryptieprogrammatuur voor het vercijferen van vertrouwelijke gegevens
Digitale handtekeningen in elektronische post
Beveiligingsmaatregelen: Fysiek:
Fysieke maatregelen zijn maatregelen die gebaseerd zijn op apparatuur of andere materiele zaken:
Brandblussers en andere brandbeveiligingsmaatregelen
Noodstroomvoorzieningen
Sloten en andere bouwkundige voorzieningen tegen ongewenste toegang.
Organisatie van informatiebeveiliging:
Informatiebeveiliging is enorm veelzijdig. Het belang van de organisatorische aspecten van
informatiebeveiliging wordt onderschat
Bij technische en fysieke maatregelen zal je ook aanvullende organisatorische maatregelen dienen te
implementeren.
Het is zelfs zo dat “veilige” besturingssystemen vaak niet bestand zijn tegen gebruikers die
bewust of onbewust op de verkeerde manier gebruikmaken van hun autorisaties. Daarom is
er bij de toepassing van wachtwoorden behoefte aan aanvullende organisatorische
maatregelen zoals regels voor het kiezen van wachtwoorden en procedures voor het
verwerken van wijzigingen, zoals in- en uit-dienstprocedures.
Organisatie van informatiebeveiliging: De rol van de organisatie:
, De eindverantwoordelijke van informatiebeveiliging is het management
Deze is namelijk verantwoordelijk voor het inrichten van het informatiebeveiligingsproces.
Deze kan de taken delegeren naar IT, FacilityMT, productie
o Deze is dan wel verantwoordelijk maar de eindverantwoordelijkheid blijft bij de
directie.
Organisatie van informatiebeveiliging: Best Practice – ISO 27001/2
Als bedrijf kun je een normenkader kiezen waar je als bedrijf aan wilt voldoen.
Het normenkader:
De ISO 27001 is bedoeld voor organisatie die willen aantonen dat zij een set van maatregelen,
processen en procedures hanteren om aan stakeholders(klanten, leveranciers,
belangenverenigingen, brancheorganisatie, enz.) te laten zien dat zij serieus met
informatiebeveiliging omgaan. Dit kunnen ICT bedrijven zijn, maar ook banken, verzekeraars,
overheid, zorginstellingen en andere bedrijven die met vertrouwelijke informatie omgaan, bewerken
of opslaan
Information Security Management System (ISMS):
In een ISMS wordt de complete set van maatregelen, processen en procedures vastgelegd. Deze
complete set is dus de manier / methode hoe een organisatie met informatiebeveiliging omgaat.
Deze methode moet ook rekening houden hoe de organisatie van zichzelf leert zodat ze zich continu
kunnen verbeteren.
ISO 27001 certificering:
Een organisatie die voldoet aan de ISO 27001 eisen kan zich door een certificerende instantie
laten auditen. Bij voldoende niveau krijgt een organisatie dan een certificaat.
Voorbeeld:


