

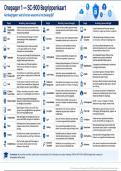
Onepager 1 — SC-900 Begrippenkaart
Kernbegrippen: wat is het en waarom is het belangrijk?
Begrip Kernuitleg / waarom belangrijk Begrip Kernuitleg / waarom belangrijk
Verdeelt cloudsecurity tussen provider en klant. Onthoud vooral: data, devices en identities blijven
Shared Responsibility Model SSO Eén authenticatie geeft toegang tot meerdere vertrouwde apps. Minder loginprompts en centraal beheer.
klantverantwoordelijkheid.
Trust tussen verschillende IdP’s/identitydomeinen. Maakt organisatie-overschrijdende toegang mogelijk zonder apart lokaal
IaaS Provider beheert fysieke infrastructuur; klant o.a. OS, apps, identities en data. Hoogste klantbeheer van de cloudmodellen. Federation
account.
PaaS Provider beheert ook OS/runtime/platform; klant focust op code/app, data, toegang en configuratie. Identity Provider (IdP) Centrale dienst voor authentication, authorization, policies, tokens en auditing. Entra ID is Microsofts cloud-IdP.
Provider beheert vrijwel hele technische stack; klant blijft verantwoordelijk voor veilig gebruik, data, identities, devices en
SaaS ID Token / Access Token ID token = wie je bent; access token = wat een app/resource mag. Belangrijk examendistinctie.
tenantinstellingen.
Eigenschappen in tokens, zoals user ID, roles/groups, scope en geldigheidsduur; apps gebruiken claims voor
Defense in Depth Meerdere overlappende beveiligingslagen. Belangrijk omdat één falende control niet direct tot volledige compromise leidt. Claims
toegangsbeslissingen.
Confidentiality Alleen bevoegden zien gevoelige data. Denk aan access control, MFA, encryption en classification. RBAC Role-Based Access Control: permissions via rollen in plaats van losse rechten. Ondersteunt least privilege.
Integrity Data blijft correct, volledig en betrouwbaar. Denk aan hashing, signatures, audit logs en checksums. Conditional Access Zero Trust policy engine met if-then-regels op user, resource, device, location en risk; kan blokkeren of eisen stellen.
Availability Systemen/data zijn beschikbaar wanneer nodig. Denk aan redundancy, failover, backups, DR en DDoS protection. SSPR Self-Service Password Reset: gebruiker herstelt/reset eigen password zonder helpdesk; verlaagt beheerlast.
Zero Trust Never trust, always verify. Toegang wordt steeds beoordeeld op identity, device, context en risk. SCIM Standaard voor automatische provisioning/deprovisioning van users/groups tussen identitysystemen.
Privileged Identity Management: JIT, time-bound en approval-based privileged role activation. Beperkt permanente
Verify Explicitly Controleer expliciet identity en signalen zoals MFA, device compliance, locatie en risico. PIM
adminrechten.
Least Privilege Geef alleen minimaal noodzakelijke rechten, liefst tijdelijk/JIT. Beperkt attack surface en impact. Entitlement Management Automatiseert access requests, access packages, approvals, expirations en lifecycle van toegang.
Ontwerp alsof een aanvaller al binnen kan zijn. Segmentatie, monitoring en beperking van lateral movement zijn
Assume Breach Access Reviews Periodieke herbeoordeling van group, app en role access. Verwijdert verouderde/overmatige rechten.
kernmaatregelen.
Encryption Maakt plaintext met een key tot ciphertext; omkeerbaar met juiste sleutel. Vooral voor confidentiality. DLP Data Loss Prevention: detecteert gevoelige data en voorkomt ongewenst delen/verplaatsen.
Extended Detection and Response: correleert detectie/onderzoek/response over meerdere securitydomeinen in één
Hashing One-way omzetting naar digest; niet terug te draaien. Voor password storage en integrity checks. XDR
incidentbeeld.
Symmetric Encryption Dezelfde key voor encrypt/decrypt; snel en geschikt voor grote hoeveelheden data. EDR Endpoint Detection and Response: detecteert, onderzoekt en reageert op aanvallen op endpoints.
Cloud Security Posture Management: vindt cloudmisconfiguraties/risico’s en geeft posture recommendations en Secure
Asymmetric Encryption Public/private key-paar; belangrijk voor secure communication, certificates en digital signatures. CSPM
Score.
Cloud Workload Protection Platform: threat protection voor productie-workloads via workload-specifieke Defender-
Digital Signature Cryptografische ondertekening die authenticity en integrity helpt bewijzen. CWPP
plannen.
Unieke willekeurige waarde vóór password hashing; voorkomt dat gelijke passwords gelijke hashes geven en remt rainbow
Salting CNAPP Cloud-Native Application Protection Platform: combineert posture, workload protection en DevSecOps van code tot cloud.
tables.
Cloud Access Security Broker: zichtbaarheid en controle over cloud/SaaS-gebruik, data en threats; relevant bij Defender for
GRC Governance, Risk & Compliance: bestuurlijke laag die security koppelt aan regels, risico en aantoonbare naleving. CASB
Cloud Apps.
Risk Management Identify → Assess → Respond → Monitor. Responses: Accept, Mitigate, Transfer, Avoid. ZTNA / SSE ZTNA geeft per-app private access i.p.v. brede VPN-toegang; SSE brengt identity-, endpoint- en netwerkcontrols samen.
Numerieke/percentuele posture-indicator met improvement actions. Gebruik om verbeteringen te prioriteren; geen garantie
Compliance Voldoen aan laws, regulations, standards en policies. Niet hetzelfde als volledige security. Secure Score
op ‘veilig’.
Data Residency Waar data fysiek wordt opgeslagen/verwerkt. Relevant voor geografische/compliance-eisen. eDiscovery Zoekt, bewaart, beoordeelt en levert elektronische informatie voor juridische/interne onderzoeken.
Data Sovereignty Welke jurisdictie en wetgeving op data van toepassing is. Retention Policies/labels bepalen hoe lang content wordt bewaard en wanneer deze wordt verwijderd.
Data Privacy Rechtmatige/transparante verwerking en bescherming van persoonsgegevens. Record / Regulatory Record Records krijgen strengere lifecycle-controls; regulatory records zijn het strengst en moeilijk/onmogelijk terug te draaien.
Authentication Beantwoordt ‘Who are you?’. Komt vóór authorization. Audit Vastleggen en doorzoeken van user/admin-activiteiten voor investigation, forensics en compliance.
Authorization Beantwoordt ‘What are you allowed to do?’. Bepaalt rechten na succesvolle authentication. DDoS Aanval die resources overspoelt zodat legitieme gebruikers geen service krijgen; raakt vooral Availability.
MFA Twee of meer onafhankelijke factorcategorieën: know, have, are. Vermindert account takeover.
Examenfocus: leer vooral de verschillen (authentication vs authorization, SSO vs federation, encryption vs hashing, CSPM vs CWPP, XDR vs EDR) en koppe l ieder concept aan het probleem dat het oplost.
SC-900 geheugensteun v2 | gebaseerd op Microsoft CS-900 handboek + SC-900 samenvatting + scenario/use-casekaart
Kernbegrippen: wat is het en waarom is het belangrijk?
Begrip Kernuitleg / waarom belangrijk Begrip Kernuitleg / waarom belangrijk
Verdeelt cloudsecurity tussen provider en klant. Onthoud vooral: data, devices en identities blijven
Shared Responsibility Model SSO Eén authenticatie geeft toegang tot meerdere vertrouwde apps. Minder loginprompts en centraal beheer.
klantverantwoordelijkheid.
Trust tussen verschillende IdP’s/identitydomeinen. Maakt organisatie-overschrijdende toegang mogelijk zonder apart lokaal
IaaS Provider beheert fysieke infrastructuur; klant o.a. OS, apps, identities en data. Hoogste klantbeheer van de cloudmodellen. Federation
account.
PaaS Provider beheert ook OS/runtime/platform; klant focust op code/app, data, toegang en configuratie. Identity Provider (IdP) Centrale dienst voor authentication, authorization, policies, tokens en auditing. Entra ID is Microsofts cloud-IdP.
Provider beheert vrijwel hele technische stack; klant blijft verantwoordelijk voor veilig gebruik, data, identities, devices en
SaaS ID Token / Access Token ID token = wie je bent; access token = wat een app/resource mag. Belangrijk examendistinctie.
tenantinstellingen.
Eigenschappen in tokens, zoals user ID, roles/groups, scope en geldigheidsduur; apps gebruiken claims voor
Defense in Depth Meerdere overlappende beveiligingslagen. Belangrijk omdat één falende control niet direct tot volledige compromise leidt. Claims
toegangsbeslissingen.
Confidentiality Alleen bevoegden zien gevoelige data. Denk aan access control, MFA, encryption en classification. RBAC Role-Based Access Control: permissions via rollen in plaats van losse rechten. Ondersteunt least privilege.
Integrity Data blijft correct, volledig en betrouwbaar. Denk aan hashing, signatures, audit logs en checksums. Conditional Access Zero Trust policy engine met if-then-regels op user, resource, device, location en risk; kan blokkeren of eisen stellen.
Availability Systemen/data zijn beschikbaar wanneer nodig. Denk aan redundancy, failover, backups, DR en DDoS protection. SSPR Self-Service Password Reset: gebruiker herstelt/reset eigen password zonder helpdesk; verlaagt beheerlast.
Zero Trust Never trust, always verify. Toegang wordt steeds beoordeeld op identity, device, context en risk. SCIM Standaard voor automatische provisioning/deprovisioning van users/groups tussen identitysystemen.
Privileged Identity Management: JIT, time-bound en approval-based privileged role activation. Beperkt permanente
Verify Explicitly Controleer expliciet identity en signalen zoals MFA, device compliance, locatie en risico. PIM
adminrechten.
Least Privilege Geef alleen minimaal noodzakelijke rechten, liefst tijdelijk/JIT. Beperkt attack surface en impact. Entitlement Management Automatiseert access requests, access packages, approvals, expirations en lifecycle van toegang.
Ontwerp alsof een aanvaller al binnen kan zijn. Segmentatie, monitoring en beperking van lateral movement zijn
Assume Breach Access Reviews Periodieke herbeoordeling van group, app en role access. Verwijdert verouderde/overmatige rechten.
kernmaatregelen.
Encryption Maakt plaintext met een key tot ciphertext; omkeerbaar met juiste sleutel. Vooral voor confidentiality. DLP Data Loss Prevention: detecteert gevoelige data en voorkomt ongewenst delen/verplaatsen.
Extended Detection and Response: correleert detectie/onderzoek/response over meerdere securitydomeinen in één
Hashing One-way omzetting naar digest; niet terug te draaien. Voor password storage en integrity checks. XDR
incidentbeeld.
Symmetric Encryption Dezelfde key voor encrypt/decrypt; snel en geschikt voor grote hoeveelheden data. EDR Endpoint Detection and Response: detecteert, onderzoekt en reageert op aanvallen op endpoints.
Cloud Security Posture Management: vindt cloudmisconfiguraties/risico’s en geeft posture recommendations en Secure
Asymmetric Encryption Public/private key-paar; belangrijk voor secure communication, certificates en digital signatures. CSPM
Score.
Cloud Workload Protection Platform: threat protection voor productie-workloads via workload-specifieke Defender-
Digital Signature Cryptografische ondertekening die authenticity en integrity helpt bewijzen. CWPP
plannen.
Unieke willekeurige waarde vóór password hashing; voorkomt dat gelijke passwords gelijke hashes geven en remt rainbow
Salting CNAPP Cloud-Native Application Protection Platform: combineert posture, workload protection en DevSecOps van code tot cloud.
tables.
Cloud Access Security Broker: zichtbaarheid en controle over cloud/SaaS-gebruik, data en threats; relevant bij Defender for
GRC Governance, Risk & Compliance: bestuurlijke laag die security koppelt aan regels, risico en aantoonbare naleving. CASB
Cloud Apps.
Risk Management Identify → Assess → Respond → Monitor. Responses: Accept, Mitigate, Transfer, Avoid. ZTNA / SSE ZTNA geeft per-app private access i.p.v. brede VPN-toegang; SSE brengt identity-, endpoint- en netwerkcontrols samen.
Numerieke/percentuele posture-indicator met improvement actions. Gebruik om verbeteringen te prioriteren; geen garantie
Compliance Voldoen aan laws, regulations, standards en policies. Niet hetzelfde als volledige security. Secure Score
op ‘veilig’.
Data Residency Waar data fysiek wordt opgeslagen/verwerkt. Relevant voor geografische/compliance-eisen. eDiscovery Zoekt, bewaart, beoordeelt en levert elektronische informatie voor juridische/interne onderzoeken.
Data Sovereignty Welke jurisdictie en wetgeving op data van toepassing is. Retention Policies/labels bepalen hoe lang content wordt bewaard en wanneer deze wordt verwijderd.
Data Privacy Rechtmatige/transparante verwerking en bescherming van persoonsgegevens. Record / Regulatory Record Records krijgen strengere lifecycle-controls; regulatory records zijn het strengst en moeilijk/onmogelijk terug te draaien.
Authentication Beantwoordt ‘Who are you?’. Komt vóór authorization. Audit Vastleggen en doorzoeken van user/admin-activiteiten voor investigation, forensics en compliance.
Authorization Beantwoordt ‘What are you allowed to do?’. Bepaalt rechten na succesvolle authentication. DDoS Aanval die resources overspoelt zodat legitieme gebruikers geen service krijgen; raakt vooral Availability.
MFA Twee of meer onafhankelijke factorcategorieën: know, have, are. Vermindert account takeover.
Examenfocus: leer vooral de verschillen (authentication vs authorization, SSO vs federation, encryption vs hashing, CSPM vs CWPP, XDR vs EDR) en koppe l ieder concept aan het probleem dat het oplost.
SC-900 geheugensteun v2 | gebaseerd op Microsoft CS-900 handboek + SC-900 samenvatting + scenario/use-casekaart



